 اختر منطقتك
 حالة الطقس

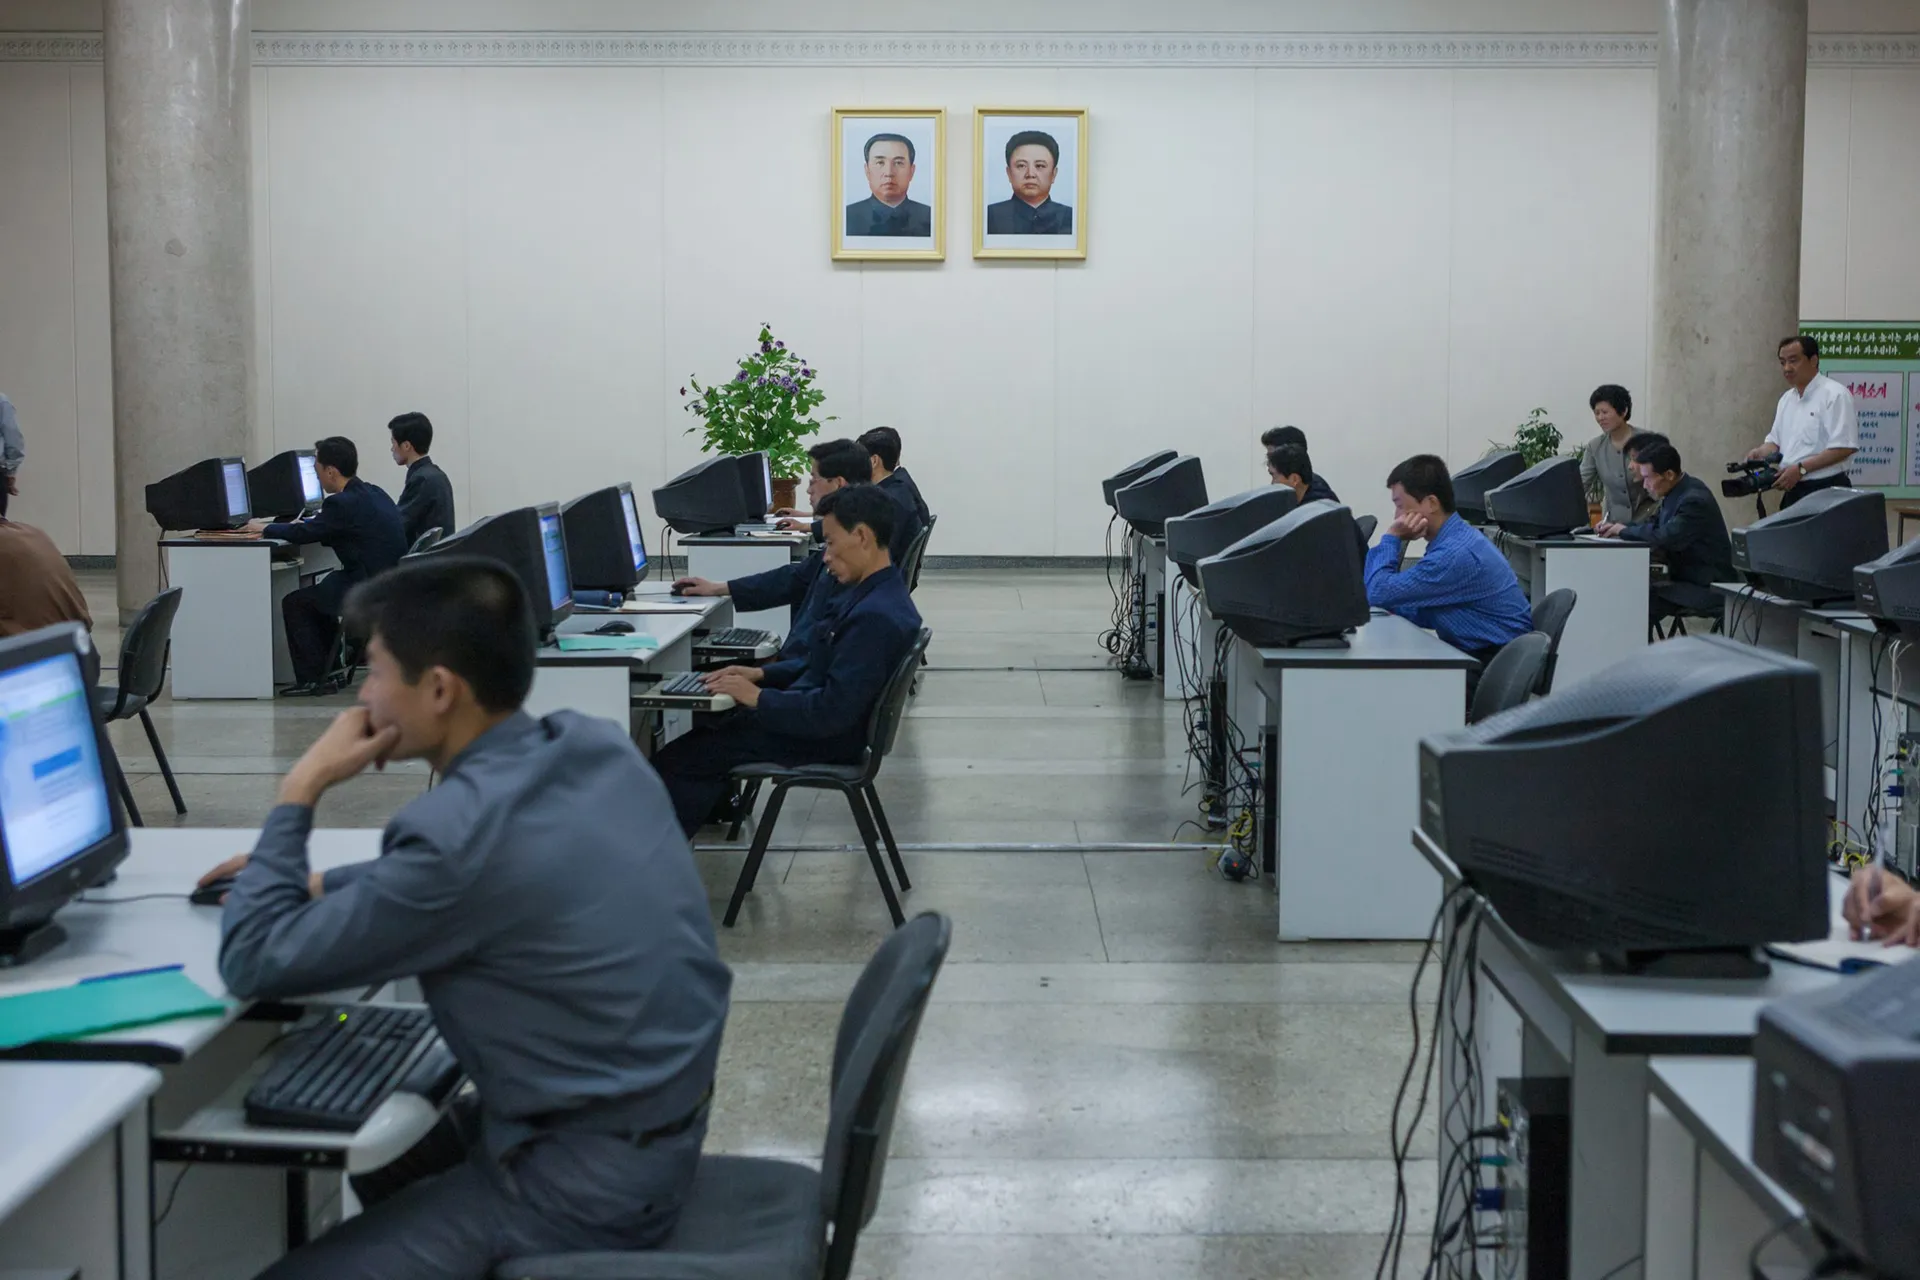
استخدام كوريا الشمالية للقرصنة الإلكترونية لتمويل برامجها العسكرية
في الأشهر الأخيرة، باتت كوريا الشمالية تعتمد بشكل متزايد على القرصنة الإلكترونية كوسيلة رئيسية للحصول على العملات الأجنبية وتعويض عزلتها الاقتصادية. وبحسب التقارير، يُعتبر الهجوم الضخم الذي استهدف منصة “بينانس” في 29 أكتوبر/تشرين الأول 2026، والذي أسفر عن سرقة قيمتها حوالي 6.3 مليارات دولار، أبرز الدلائل على قدرة الدولة على تنفيذ عمليات قرصنة معقدة تمويل برامجها العسكرية والنووية.
تورط قراصنة من كوريا الشمالية في اختراق “بينانس”
ذكرت صحيفة “فايننشال تايمز” أن القرصنة لم تعتمد على الاستيلاء المباشر على المفاتيح الخاصة، بل استخدم المهاجمون استراتيجيات معقدة لاختراق أنظمة المنصة. وأشار الرئيس التنفيذي المشارك لـ”بينانس” إلى أن الهجوم كان معقدًا، مما دفع الشركة لتعليق عمليات السحب والتعاون مع الجهات المعنية لتعويض المتضررين. أما شركة “تي آر إم لابس”، فقد ربطت الهجوم بمجموعة قرصنة تُعرف باسم “تريدر تريتور”، والتي تنتمي إلى الجهات المعروفة باسم “لازاروس”.
بداية عصر جديد للقرصنة الإلكترونية
تعتبر عمليات الاختراق المتكررة جزءًا من تحول كبير في الجرائم السيبرانية، إذ كشفت تحليلات أن اللصوص استخدموا أساليب مبتكرة لإخفاء أثر الأموال المسروقة. التقنيات الحديثة، مثل الذكاء الاصطناعي، قد تمنح اللصوص القدرة على اكتشاف الثغرات واستغلالها بشكل أسرع. ووفقًا لخبراء الأمن، فإن مستوى الأمان في منصات العملات المشفرة لا يصل إلى تلك الموجودة في المصارف التقليدية، مما يجعلها هدفاً سهلاً.
اعتماد كوريا الشمالية المتزايد على القرصنة
كوريا الشمالية، التي تعاني من عقوبات دولية صارمة، وجدت في العملات المشفرة وسيلة لجذب الأموال دون مراقبة شديدة. عمليات القرصنة ليست مجرد ممارسات غير قانونية، بل هي خطوات استراتيجية لضمان بقاء النظام ودعمه، حيث تُعتبر سرقة العملات المشفرة نصف دخل البلاد من العملات الأجنبية، وقد ساهمت في تمويل نحو 40% من برامج أسلحة الدمار الشامل في البلاد.
التحديات الأمنية في قطاع العملات المشفرة
يتطلب التعافي من خسائر كهذه استراتيجية زيادة الأمان في منصات العملات الرقمية. الدول والشركات تحتاج لتوخي الحذر واستثمار المزيد في الحماية الأمنية. وقد يتسبب اختراق “بينانس” في طرح تساؤلات حول مدى قوة الأمن الرقمي في مواجهة التطورات الحديثة. فمع تزايد الاعتماد على التقنيات الرقمية، يصبح من الضروري أن تتصرف المؤسسات المالية بشكل أسرع للتحقق من أمانها.
مستقبل قرصنة كوريا الشمالية والجرائم السيبرانية
من المتوقع أن تستمر كوريا الشمالية في استثمار مواردها في تحسين قدراتها السيبرانية وجذب المتخصصين لنشاطاتها الاستخباراتية. التطورات في عالم القرصنة الإلكترونية للغاية، مما يستدعي من المجتمع الدولي اتخاذ إجراءات أكثر صرامة للحد من هذا التهديد. مع استمرار التهديدات، سيكون من المهم مراقبة تحديثات الأمان والتكنولوجيا المستخدمة في القطاع المالي الرقمي.
استنتاج
تسليط الضوء على اختراق “بينانس” يعكس أهمية النظر في كيفية اعتماد الدول المعزولة على التقنيات غير التقليدية كوسيلة للتمويل. المستقبل يتطلب يقظة أكبر أمام التهديدات السيبرانية، خصوصًا مع التطور السريع للتقنيات المستخدمة في الجرائم. على المؤسسات والمجتمعات أن تبقى مستعدة وتتخذ خطوات عاجلة لإعادة تقييم تدابير الأمان والتركيز على الابتكار لتحصين نفسها أمام المخاطر المتزايدة.